


 0263-88-1183


電力契約情報で本人確認|マネロン対策で銀行が使う仕組みと、電気の契約情報が外に出る条件を解説
日本経済新聞に「電力契約情報でマネロンを防止」という記事があったので調べてみました。
一読して、少し身構えました。電気の契約情報が、銀行の口座開設の審査に使われている。しかも本人の同意を取らずに、です。私たちは電気を売る側の会社ですから、お客さまの契約情報を預かっている当事者にあたります。「それ、勝手に外に出ていっているのでは」と思われても不思議はありません。
そこで、元記事に出てくるサービスの中身と、根拠になっている法律を一次資料まで当たって調べてみました。結論からいうと、この仕組みは電気事業法・個人情報保護法・犯罪収益移転防止法の3つについて、国の制度を通じて事前に論点を整理したうえで動いています。思いつきで始まったものではありませんでした。
そのうえで、電気を売る側から見た「契約情報はどこまで外に出るのか」という話も、この記事の最後のほうで正直に書いています。実は弊社にも、警察から照会を受けた経験があります。
目次
- 1. 電力契約情報で本人確認とは?いま何が起きているのか
- 2. 「Grid Data KYC」の仕組み|何を照合して、何がわかるのか
- 3. 本人の同意はいらないの?根拠になっている法律と制度
- 4. 電気を売る側から見た「契約情報はどこまで外に出るのか」
- 5. 数字で見るマネロン対策|届出101万件とFATF第5次審査
- 6. 便利さとプライバシーのバランスを、どう考えるか
1. 電力契約情報で本人確認とは?いま何が起きているのか
元記事によると、クレジットカード大手や地域金融機関が、電力契約情報を使った本人確認に乗り出しています。2027年度までに30社が導入する見込みだそうです。
照合システムを提供しているのは、サイバー犯罪対策を手がけるカウリス。サービス名は「Grid Data KYC(グリッドデータKYC)」です。2025年10月に提供が始まり、まず東京きらぼしフィナンシャルグループのUI銀行が導入しました。
その後、実証実験に参加する金融機関が続いています。カウリスの発表では、飯田信用金庫が2026年3月9日、オリエントコーポレーションが2026年7月1日、川口信用金庫が2026年8月3日に、それぞれ実証実験を開始しています。元記事では、2026年度中に検討中も含めて10社程度、2027年度には計30社まで増やす計画とされています。
つまり、いまはまだ「一部の金融機関が試している段階」です。ただ、ここから2年で30社まで広がるとすれば、口座やカードを新しく作るときに自分の電気の契約情報が照合されている、という場面は、そう遠くない話になります。
2. 「Grid Data KYC」の仕組み|何を照合して、何がわかるのか
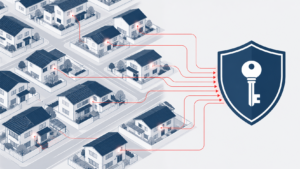
カウリスの公式サイトでは、Grid Data KYCを「一般送配電事業者が保有する約8,000万世帯の電力契約情報と、金融機関が持つ顧客情報を照合することで、顧客の申告住所における居住実態を確認できるサービス」と説明しています。
ここで出てくる「一般送配電事業者」は、電柱や電線といった送配電網を管理している会社です。東京電力パワーグリッド、中部電力パワーグリッド、関西電力送配電など、全国に10社あります。電気の小売がどこの会社であっても、送配電網はこの10社のいずれかが担っています。だから、この10社の契約情報を合わせると、日本の世帯の大半をカバーできるわけです。
検針日や送配電事業者の役割については、ふだんあまり意識されないところかもしれません。電気が家に届くまでの役割分担を知っておくと、この話の理解が一気に進みます。
(情熱電力の過去記事:送配電事業者が持つ電力データの使い道については、こちらで詳しく解説しています)
検知できるのは「名義の不一致」と「電力契約のない住所」
照合でわかることは、意外とシンプルです。カウリスの説明によれば、金融機関が持っている氏名や住所などの顧客情報を電力契約情報と突き合わせて、次のようなケースを検知します。
・顧客情報の名義と、その住所の電力契約の名義が一致しない
・申告された住所に電力契約が存在しない(≒空き家)
・すでにその住所から転出している
つまり「電気が使われていない住所から口座開設が申し込まれた」「住んでいるはずの人と電気の契約者が別人だった」といった不自然さを拾い上げる仕組みです。犯罪集団によるなりすましや、空き家を使った申し込みを見抜くのが狙いです。
空き家が悪用の舞台になりやすいという話は、それ自体が別の社会問題とつながっています。管理されていない家が全国で増えていることの副作用が、こんなところにも顔を出しているわけですね。
(情熱電力の過去記事:増え続ける空き家が抱えるもうひとつの問題はこちら)
信用金庫や地方銀行から引き合いが増えている理由
元記事によると、カウリスへの引き合いは信用金庫や地方銀行から増えているそうです。理由は、はっきりしています。大手銀行ほど専門人材やシステム投資に資金を振り向けられない一方で、金融犯罪はますます巧妙になり、高度なマネロン対策を求められているからです。
そしてもうひとつ、コストの話があります。カード会社や金融機関は、本人確認のために定期的に郵便物を送るケースが多いのですが、これがなかなか報われない作業なのです。
元記事に、飯田信用金庫(長野県飯田市)での実験結果が出ていました。従来の郵送による個人顧客の本人確認は、返信がなかったり転居で郵便物が届かなかったりすることが多く、本人確認が完了した割合は31%にとどまっていたそうです。それが電力契約情報の活用後は53%に高まり、従来発送していたダイレクトメール(DM)の7割が不要になり、顧客管理コストも6割超削減できたとされています。
31%というのは、3通出して1通しか返ってこないということです。残りの7割はどこへ行ったのかわからない。しかもその中には、転居して郵便物が旧住所に届いてしまい、個人情報が漏れるリスクを抱えたものも含まれます。「本人確認のために送った郵便物が、個人情報漏洩の原因になる」というのは皮肉な話ですが、実際に起きていることです。
3. 本人の同意はいらないの?根拠になっている法律と制度
ここが、この記事でいちばん書きたかったところです。
電気の契約情報という、かなり生活に近いデータが、本人の同意なしに金融機関へ渡る。これを「怖い」と感じるのは自然な反応だと思います。ただ、調べてみると、この仕組みは法的な整理を先に済ませたうえで動いていました。
電力データの外部提供は、いつから可能になったのか
元記事には「23年の電気事業法の施行規則改正などに伴い」とありましたが、一次情報まで当たると、制度の土台はもう少し前からできていました。
資源エネルギー庁の説明によれば、出発点は2020年6月の電気事業法の改正です。この改正で電気事業法に第37条の4が設けられ、「認定電気使用者情報利用者等協会」という仕組みができました。電気事業者以外の企業が電力データを使いたい場合、この認定を受けた協会を通す、という枠組みです。そして経済産業省は、一般社団法人電力データ管理協会をこの協会として初めて認定しました。認定の申請は令和4年(2022年)6月3日付けで行われ、電力・ガス取引監視等委員会が同年6月17日に意見聴取を受けた旨を公表しています。
実際にデータが流れ始めたのは、そのあとです。経済産業省の2023年9月28日の発表によると、電気事業法第34条および第37条の3に基づく一般送配電事業者による電力データの提供に関して、同日、電力データ集約システムの運用が開始されました。まず東京電力パワーグリッドから始まり、エリアごとに段階的に拡大していく計画で、最後の沖縄電力は2024年11月から12月の予定とされていました。
同じ発表では、期待される用途として「災害時の事故対策や早期復旧等レジリエンス強化及び平時の高齢者等の見守りや環境対策等の社会課題の解決」が挙げられています。もともとは災害対応や高齢者の見守りを想定した制度だった、ということですね。マネロン対策への活用は、その枠組みのうえに後から乗ってきた使い道にあたります。
グレーゾーン解消制度で整理された3つの論点
では、金融機関の本人確認という用途は、法律上どう整理されたのでしょうか。
カウリスの公式サイトによると、Grid Data KYCは「グレーゾーン解消制度」(2024年4月3日)を通じて、次の3つの論点を整理済みだとしています。グレーゾーン解消制度は、新しい事業が既存の規制に触れるかどうかを、事業者が事前に国へ確認できる制度です。
| 関係する法律 | 整理された内容 |
|---|---|
| 犯罪収益移転防止法(犯収法) | 同法で規定された行為に該当する |
| 個人情報保護法 | 「法令に基づく場合」に該当し、個人データの利用において本人同意の取得が不要 |
| 電気事業法 | 情報の目的外利用には該当しない |
出典:カウリス公式サイト「電力契約情報を用いた本人確認サービス Grid Data KYC」
本人同意が不要とされる理由は、この2番目の整理にあります。カウリスは、利用時の本人同意については「利用規約・プライバシーポリシーで包括許諾」という扱いで、個人情報保護委員会から認定済みだと説明しています。
もうひとつ、比較として参考になる表がカウリスのサイトに載っていました。マイナンバーカードを使った公的個人認証(JPKI)との違いです。
| 比較項目 | 公的個人認証(JPKI) | Grid Data KYC |
|---|---|---|
| 利用時の本人同意 | 必須(明示的同意) | 同意不要(利用規約・プライバシーポリシーで包括許諾) |
| 普及率 | カード交付率78% | 99%超の世帯 |
| 提供元との連携 | 自治体+地方公共団体情報システム機構(J-LIS)とのAPI連携が必要 | 全国の一般送配電事業者10社と提携 |
| 更新・モニタリング性 | 利用者トリガーによる更新 | 電力の利用状況や住所変更など随時更新 |
出典:カウリス公式サイト。カード交付率78%はデジタル庁の2025年9月時点の数値としてカウリスが引用したもの
この表はカウリス自身による自社サービスの説明ですので、そのつもりで読んでいただくのが公平だと思います。ただ「普及率」の欄は、確かにその通りだなと感じました。マイナンバーカードを持っていない人にはJPKIは使えませんが、電気を使っていない家庭はほとんどありません。カバー率という点では、電力契約情報にはかなりの強みがあります。
なお、公的個人認証のほうも制度が動いています。警察庁の説明によると、令和8年(2026年)6月に犯罪収益移転防止法が改正され、令和9年(2027年)4月1日から、口座開設等で本人確認を受ける際にマイナンバーカード等のICチップ情報の読み取り等が必要になります。新しく口座を作るときの入口はマイナンバーカードで固め、作ったあとの継続的な顧客管理は電力契約情報で効率化する。両者は競合ではなく、役割の違う道具として並んでいくのかもしれません。
4. 電気を売る側から見た「契約情報はどこまで外に出るのか」
ここまで制度の話を整理してきましたが、電気を売る側の実感も書いておきたいと思います。
まず前提として、今回の記事に出てくるGrid Data KYCが使っているのは、一般送配電事業者が保有する契約情報です。弊社のような小売電気事業者が、お客さまの情報を自分の判断で金融機関に渡している、という話ではありません。データの出どころは、送配電網を持っている10社側です。
そのうえで、小売電気事業者にもお客さまの契約情報は当然あります。では、それが外に出ることはあるのか。あります。ただし、法令に基づく場合に限られます。
実は、警察から照会を受けたことがあります
今回の記事とは直接の関係はありませんが、弊社にも、警察から捜査の一環として、ある特定の地点における電力供給や電力契約の有無について問い合わせを受けた事例があります。
時期も場所も、どんな事件だったのかも、ここには書けません。書かないのが当然だと思っています。ただ「そういうことがある」という事実だけは、電気を扱う会社として率直にお伝えしておきたいのです。
根拠になるのは刑事訴訟法第197条第2項です。条文にはこうあります。「捜査については、公務所又は公私の団体に照会して必要な事項の報告を求めることができる。」(e-Gov法令検索より)。捜査機関が、会社や団体に必要な事項の報告を求められる、という規定です。個人情報保護法の面から見ても、こうした照会に応じる場合は「法令に基づく場合」にあたるとされており、本人の同意なしに情報を提供できる場合として整理されています。
つまり、電気の契約情報は「絶対に外に出ない」ものではありません。法令に根拠のある求めには応じることになります。逆にいえば、根拠のない求めには応じません。ここの線引きが、電気を預かる側の仕事の一部だと考えています。
なお、こうした照会が来たときにお客さまへ事前に連絡することは、捜査への影響があるためできません。ですから、この記事のような形で「制度としてこうなっている」とお伝えするのが、いまできる誠実な説明だと思っています。
5. 数字で見るマネロン対策|届出101万件とFATF第5次審査
そもそも、なぜ金融機関はここまで本人確認に力を入れるのでしょうか。数字を見ると、背景がわかります。
警察庁が公表した令和7年(2025年)の年次報告書概要版によると、疑わしい取引の届出件数は1,019,405件でした。前年の令和6年(2024年)は849,861件でしたから、1年で約17万件、およそ20%増えたことになります。元記事も、過去最多を更新したと伝えています。
100万件を超えるというのは、単純計算で1日あたり約2,800件です。この一つひとつを金融機関の担当者が判断して届け出ているわけですから、現場の負荷は相当なものだと想像します。
不正に開設・売買された口座は、特殊詐欺や不正送金の受け皿として悪用されるケースがあります。だから金融機関は、口座開設時だけでなく、そのあとも顧客を継続的に確認する体制整備を求められている、という流れです。
国際的な事情もあります。元記事によると、世界各国・地域のマネロン対策を調査する国際組織「金融活動作業部会(FATF)」の2021年の審査で、日本は「重点フォローアップ国」となりました。元記事はこれを実質的な不合格と表現しています。次の第5次審査は2028年に迫っており、対策が急務とされています。
口座開設のときに求められる確認が年々細かくなっているのを、面倒に感じたことはありませんか。あの手続きの向こう側には、こういう数字と国際的な事情があります。
6. 便利さとプライバシーのバランスを、どう考えるか
最後に、この話をどう受け止めるかについて、私たちの考えを書いておきます。
電力契約情報の活用には、はっきりした便益があります。なりすましによる口座の不正利用が発覚すると、口座凍結や金融庁への届け出といった事後処理に多くの時間がかかります。入口で防げれば、その手間はまるごと消えます。郵便物が減れば、転居先に届かず個人情報が漏れるリスクも減ります。飯田信用金庫の実験でDMの7割が不要になったというのは、コスト削減の話であると同時に、漏洩リスクを7割減らしたという話でもあります。
一方で、気をつけて見ておきたい点もあります。今回の仕組みで照合されているのは「居住実態があるかどうか」という比較的粗い情報です。電気の使用量が30分ごとにどう動いたか、といった細かいデータではありません。ここが広がっていく方向に進むとしたら、そのときはまた別の議論が必要になるはずです。「公益性の高い用途に限る」という枠が、どこまで公益なのか。制度は運用のなかで少しずつ動いていくものですから、使う側も預ける側も、そのつもりで見ておくのがいいと思います。
そしてもうひとつ。この記事を書きながら痛感したのは、電気の契約情報がすでに社会インフラの一部として数えられている、ということです。約8,000万世帯という規模は、行政の統計に近い網羅性を持っています。私たちがふだん「電気の申し込み」としてお預かりしている情報は、それだけの重みを持ったデータなのだと、改めて認識を新たにしました。
まとめ
電力の契約情報を使った本人確認が、金融機関に広がりはじめています。カウリスの「Grid Data KYC」は、一般送配電事業者10社が持つ約8,000万世帯の電力契約情報と金融機関の顧客情報を照合し、名義の不一致や電力契約のない住所からの申し込みを検知する仕組みです。2025年10月にUI銀行が導入し、2027年度には30社まで広がる見込みとされています。
本人の同意が不要とされているのは、グレーゾーン解消制度を通じて犯収法・個人情報保護法・電気事業法の3つの論点が事前に整理されているためです。制度の土台は2020年6月の電気事業法改正で、電力データ集約システムの運用は2023年9月に始まりました。もともとは災害対応や高齢者の見守りを想定した枠組みでした。
背景にあるのは、疑わしい取引の届出が2025年に1,019,405件と過去最多を更新した現実と、2028年に迫るFATF第5次審査です。
そして電気を売る側の実感として、契約情報は「絶対に外に出ない」ものではありません。法令に根拠のある求めには応じます。だからこそ、根拠のない求めには応じない。その線引きを守ることが、お客さまの情報を預かる会社の仕事だと考えています。
情熱電力からのお知らせ
電気の契約というと料金の話が中心になりがちですが、その裏側では「誰が、どこで、どう電気を使っているか」という情報を私たちがお預かりしています。今回の記事でお伝えしたように、その情報の扱いには法令に基づいたルールがあります。
「自分の契約情報はどう扱われているの?」「解約したあとのデータはどうなるの?」といったご質問も、遠慮なくお寄せください。電気の切り替えや料金プランのご相談と同じように、情報の扱いについてもきちんとお答えします。
気になることがあれば、お気軽にご相談ください。
TEL 0263-88-1183 https://jo-epco.co.jp/contact
この記事に関連するページリンク
・カウリス公式サイト:電力契約情報を用いた本人確認サービス Grid Data KYC
・経済産業省:電気事業法第34条及び第37条の3に基づく電力データの提供に関して
・資源エネルギー庁:電力データ活用
・警察庁(JAFIC):年次報告書、危険度調査書など
・警察庁:令和8年犯罪収益移転防止法の改正について